パーソルグループでは、グループ全体で適切なパーソナルデータの取り扱いが行えるよう、グループ横断の審議会を設けてプライバシーガバナンスの強化に努めるとともに、皆さまのプライバシーを保護し、安心してパーソルグループのサービスをご利用いただけるよう、サービスや施策の事前審査を行うプライバシーレビュープロセスを構築しています。また、従業員への教育・研修にも力を入れています。
プライバシーガバナンス体制
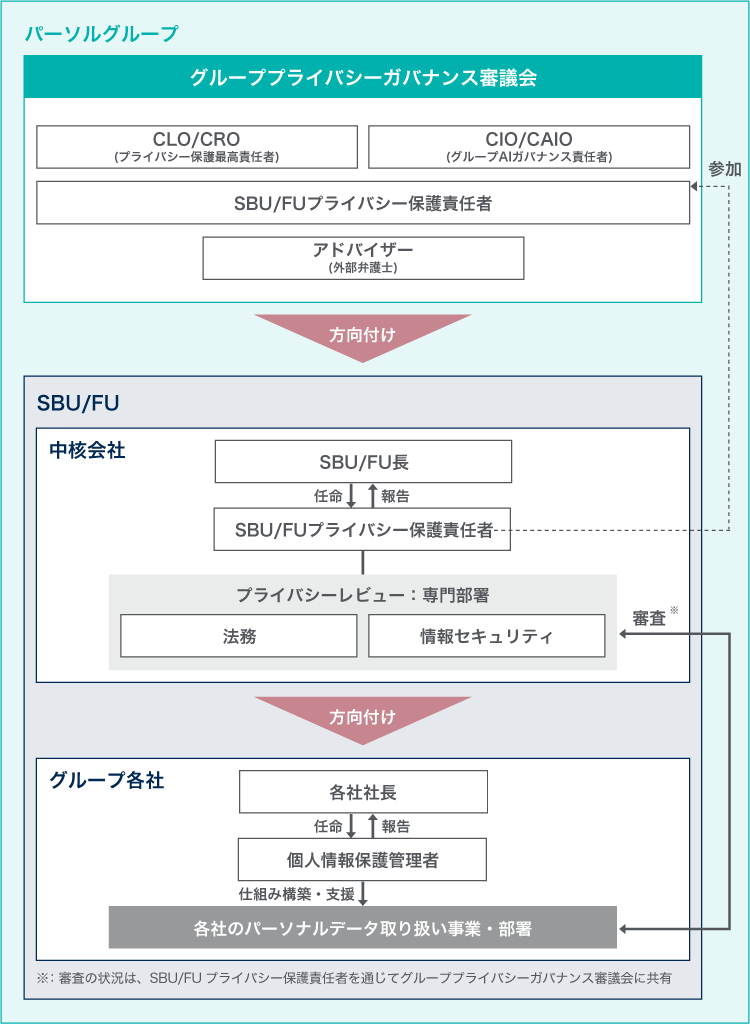
パーソルグループは、パーソナルデータの利活用に伴うプライバシーリスクをグループ横断で適切に管理するため、「グループプライバシーガバナンス審議会」を設置しています。審議会は原則として四半期に1回開催され、グループのプライバシー保護最高責任者であるCLO/CRO(Chief Legal Officer/Chief Risk Officer)に加え、グループのAIガバナンス責任者であるCIO/CAIO(Chief Information Office/Chief AI Officer)、各SBUおよびFUのプライバシー保護責任者が参加し、パーソルグループにおけるプライバシー保護に関する方針・ルールの策定や重要なプライバシーリスクへの対応方針の決定を行うなどして、グループとしてプライバシーガバナンスの強化に努めています。
※SBU=Strategic Business Unit、FU=Function Unit
プライバシーレビュープロセスの構築・運用
パーソルグループでは、各SBUおよびFUにおいて、新サービスや新しい施策を行う際に、プライバシーへの影響を事前に審査する仕組み(プライバシーレビュープロセス)を導入しています。このプロセスでは、法務や情報セキュリティなどの専門部署が、さまざまな角度からプライバシーへの影響を検討しています。
プライバシーレビュープロセスのイメージ(サービス開発の例)


教育・啓発
従業員がパーソナルデータを適切に取り扱えるように、パーソルグループにおけるコンプライアンスの基本的な考え方に基づき、入社時の研修に加えて、定期的に研修や訓練、テスト等を実施しています。
また、パーソナルデータの適切な取り扱いに関する社内ルールだけではなく、セキュリティの考え方や情報漏えい事故などのパーソナルデータの取り扱いに関わる社内の事例を共有し、パーソナルデータの漏えいが与える影響等も教育・啓発をすることで、従業員の意識の向上を図っています。